POLÍTICA
Ataques cibernéticos tiram sistemas da Saúde do ar em Cuiabá e Mato Grosso


Câmara de Cuiabá transfere prova de concurso para 20 de dezembro após pedidos de candidatos

Teatro Amazonas recebe título de Patrimônio Mundial da Unesco

Ministério da Saúde lança glossário com mais de 500 termos sobre dispositivos médicos conectados

Prefeitura de Cuiabá lança canal oficial de WhatsApp para atender serviços de IPTU

Futuro da carne bovina e rastreabilidade em debate nesta quarta

Sejus amplia assistência à saúde de mulheres privadas de liberdade com mais de 1,3 mil consultas ginecológicas

Endividamento no agro: produtores de Mato Grosso enfrentam dificuldades financeiras

Plantio da soja 2026/27 avança em Mato Grosso com 75,81% semeado

acompanhe a apuração dos votos do segundo turno no Rio Grande do Norte

Suspensão do consumo de ostras no litoral do Paraná devido a toxinas

Fecomércio-MT reconduz Jaime Okamura à presidência do Cetur e reforça estratégias para o turismo
Assessoria – A Federação do Comércio de Bens, Serviços e Turismo do Estado de Mato Grosso (Fecomércio-MT) reconduziu Jaime Okamura...

Após altas seguidas, última semana de outubro encerra com queda no preço da cesta básica
Após quatro semanas de alta, a cesta básica em Cuiabá voltou a apresentar recuo no preço nesta última semana de...

Crédito impulsiona taxistas a investir em novos veículos e enfrentar desafios do setor
A expansão dos aplicativos de transporte e o aumento da concorrência mudaram a rotina dos taxistas nos últimos anos. Nesse...
Câmara de Cuiabá transfere prova de concurso para 20 de dezembro após pedidos de candidatos
A prova do concurso público da Câmara Municipal de Cuiabá foi remarcada para o dia 20 de dezembro. A mudança...
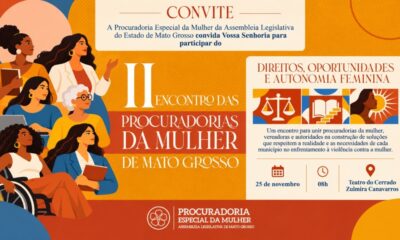

ALMT abre inscrições para II Encontro das Procuradorias da Mulher
A Procuradoria Especial da Mulher da Assembleia Legislativa de Mato Grosso (ALMT) realizará, no dia 25 de novembro, o II...

Ataques cibernéticos tiram sistemas da Saúde do ar em Cuiabá e Mato Grosso
Os sistemas digitais utilizados pelas redes públicas de Saúde de Cuiabá e de Mato Grosso foram afetados por ocorrências de...
Ministério da Saúde lança glossário com mais de 500 termos sobre dispositivos médicos conectados
Um equipamento médico ou uma tecnologia usada no Sistema Único de Saúde (SUS) gera informações importantes para o cuidado de um...

Ministério da Saúde lança formação inédita para enfrentamento ao racismo e promoção da saúde da população negra
Estudantes e residentes da área da saúde terão a oportunidade de participar de vivências em políticas públicas voltadas à equidade...

Estudo analisa mudanças nas regras e na gestão do Mais Médicos entre 2013 e 2025
Uma pesquisa sobre o Programa Mais Médicos analisou leis, decretos, portarias e resoluções publicados entre 2013 e 2025 para examinar...
Prefeitura de Cuiabá lança canal oficial de WhatsApp para atender serviços de IPTU
A Prefeitura de Cuiabá disponibiliza um canal automatizado de atendimento via WhatsApp dedicado aos contribuintes do município. O serviço oferece...

Nova creche no Santa Terezinha II vai garantir até 376 vagas de educação infantil em Cuiabá
A Prefeitura de Cuiabá, por meio da Secretaria Municipal de Educação, avança na construção do Centro Municipal de Educação Infantil...

Pecuarista de 33 anos morre em batida entre caminhonete Ranger e caminhão em MT
Conteúdo/ODOC – O pecuarista Wilson Carvalho Garção Sobral, de 33 anos, morreu após a caminhonete Ford Ranger que conduzia se...
Futuro da carne bovina e rastreabilidade em debate nesta quarta
O futuro da pecuária brasileira, as exigências dos mercados internacionais e os custos para adaptar a produção às novas regras...


Falta de etanol ameaça metas ambientais e preços de combustíveis
O Brasil corre o risco de estabelecer metas de redução de emissões de carbono superiores à capacidade de geração de...


Alta do dólar impulsiona preços do arroz, que atingem maior média desde fevereiro de 2025
A valorização do dólar na última semana de outubro voltou a estimular as expectativas de exportação de arroz brasileiro, contribuindo...

Força Tática prende em flagrante suspeito por porte ilegal de arma de fogo
Força Tática prende em flagrante suspeito por porte ilegal de arma de fogo Comentários
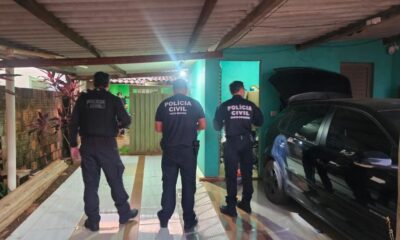

Polícia Civil desarticula esquema de desvio de combustíveis em concessionária que administra rodovias
A Polícia Civil de Mato Grosso deflagrou, nesta quarta-feira (4.11), a Operação Rota Paralela, destinada a investigar um suposto esquema...

Polícia Civil prende em poucas horas autor de roubo a mulher em ponto de ônibus de Cuiabá
Polícia Civil prende em poucas horas autor de roubo a mulher em ponto de ônibus de Cuiabá Comentários


